
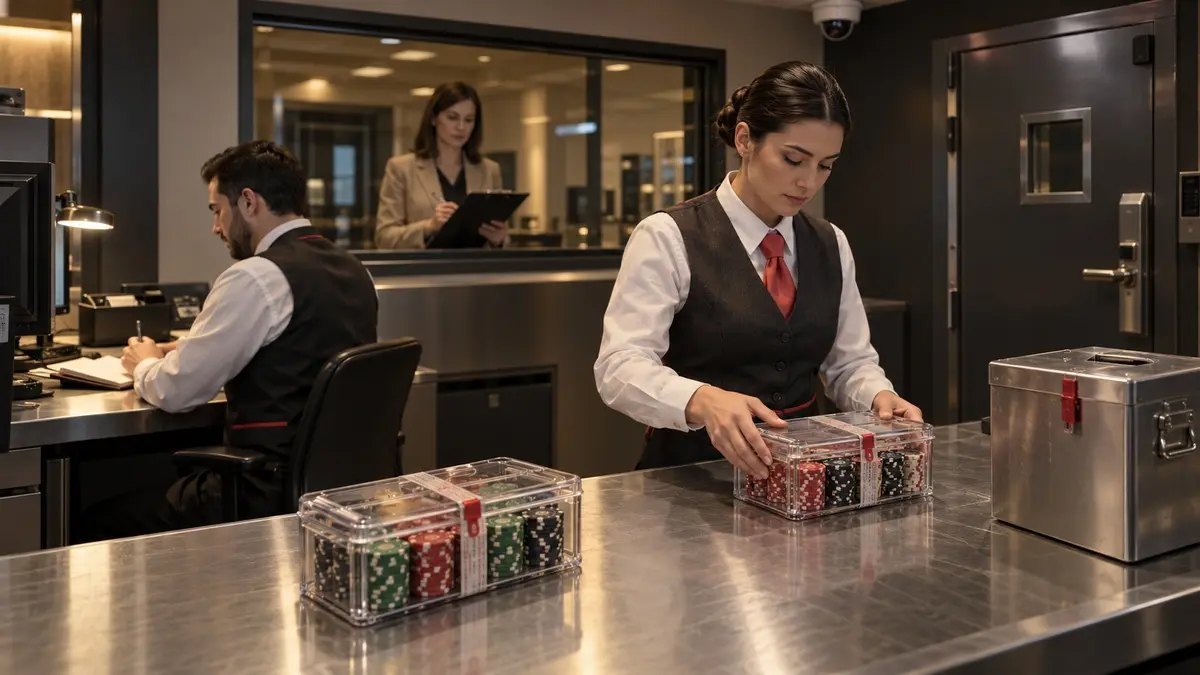
Casinoda görevler ayrılığı, kritik bir işlemin yetkilendirme, uygulama, kayıt ve bağımsız kontrol aşamalarının tek kişinin elinde toplanmasını önler.
Bir çalışan comp oluşturuyor.
Aynı çalışan onaylıyor.
Oyuncuya teslim ediyor.
Ay sonunda mutabakatı da kendisi yapıyor.
İşlemin doğru olması mümkündür. Ancak yanlışsa, hatayı ortaya çıkaracak bağımsız kontrol eksik kalır.
Görevler ayrılığı çalışanlara güvenmemek değildir. Tek bir hata veya kötü niyetin işlem zincirinin tamamını kontrol etmesini engellemektir.
Casino operasyonunda nakit, chip, kredi, jackpot, oyuncu verisi ve sistem parametreleri yüksek hızla hareket eder. Yetki, varlık erişimi, kayıt ve kontrol aynı kişide birleştiğinde hata hem yapılabilir hem saklanabilir.
Bu makale genel bir operasyon çerçevesidir. Rol tasarımı ilgili lisans koşullarına, iş hukuku ve veri koruma kurallarına, işlem riskine ve organizasyon büyüklüğüne göre uyarlanmalıdır.
Casinoda görevler ayrılığı: Dört temel fonksiyon
- Yetkilendirme: İşleme izin vermek.
- Uygulama ve varlık erişimi: Nakit, chip, sistem veya hizmeti hareket ettirmek.
- Kayıt: İşlemi muhasebe veya operasyon sistemine geçirmek.
- Uzlaştırma ve inceleme: Sonucu bağımsız doğrulamak.
İdeal olarak kritik işlemde bu fonksiyonlar ayrılır. Burada önemli olan farklı unvanlar oluşturmak değil, işlemi yapan kişinin kendi hatasını veya yetki aşımını tek başına kapatamamasıdır.
Bu ayrım, casino iç kontrol sistemi içinde hem yazılı prosedürlerle hem de gerçek sistem yetkileriyle desteklenmelidir.
Casino süreçlerinde örnek görev dağılımı
Aşağıdaki tablo bir organizasyon önerisidir; her işletme için zorunlu kadro yapısı değildir. Aynı departmanda çalışan kişiler arasında da ayrım kurulabilir, ancak kontrolü yapan kişi incelediği işlemin hazırlayanı veya uygulayanı olmamalıdır.
| Süreç | Talep | Onay | Uygulama ve kayıt | Bağımsız uzlaştırma |
|---|---|---|---|---|
| Comp | Host | Yetkili yönetici | Otel/hizmet birimi veya kasa; sistem kaydı | İşlemden bağımsız finans çalışanı |
| Kredi | Kredi analisti | Yetkili komite | Kasa; kredi hesabı kaydı | Bağımsız finans/risk kontrolü |
| Jackpot ödemesi | Slot operasyonu | Bağımsız doğrulama sonrası yetkili onay | Kasa ödemesi ve sistem kaydı | Finans mutabakatı; ayrıca dönemsel denetim |
| Satın alma | Teknik birim | Bütçe sahibi | Depo teslim alır; borç hesapları kaydeder; yetkili ödeme birimi öder | İşlemden bağımsız muhasebe kontrolü |
| Sistem değişikliği | İş sahibi | Değişiklik kurulu veya yetkili onaylayan | IT yöneticisi uygular; değişiklik kaydı tutulur | Uygulayıcıdan bağımsız test ve kayıt incelemesi |
Tabloda uygulama ve kayıt tek sütunda gösterilse de bu işlemlerin tamamı tek kullanıcıya verilmemelidir. Otomatik kayıt kullanılan sistemlerde de manuel düzeltme, iptal ve dönem kapatma yetkileri ayrıca değerlendirilmelidir.
Örneğin oyuncu comp bütçesi doğru hesaplanmış olsa bile aynı kişinin teklifi hazırlaması, bütçeyi artırması, teslimatı kaydetmesi ve farkı kapatması kontrol açığı yaratır.
Discount işlemlerinde ise hazırlayan ve onaylayan ayrımı, discount onay matrisi üzerinden tutar ve risk sınırlarıyla birlikte uygulanmalıdır. Yetki limiti içinde kalmak, kişinin kendi talebini onaylamasını uygun hâle getirmez.
Önlenmesi gereken yetki çakışmaları
- Kendi talebini onaylama
- Kendi yaptığı ödemeyi bağımsız kontrol olmadan uzlaştırma
- Kredi limitini artırıp tahsilatı tek başına kaydetme
- Jackpot parametresini değiştirip değişikliğin sonucunu tek başına doğrulama
- Tedarikçi oluşturup aynı tedarikçinin faturasını onaylama
- Kullanıcı hesabı açıp bu hesabın erişim gözden geçirmesini tek başına yapma
- Stok teslim alıp ilgili sayım farkını kapatma
Bu çakışmalar rol matrisinde otomatik görünmeli; kritik kombinasyonlar engellenmeli veya açıkça tanımlanmış istisna kontrolüne alınmalıdır.
Yönetim hatası: Departmanlar farklı diye görevlerin ayrıldığını varsaymak. Aynı kişi iki sistemde farklı rolle tüm zinciri kontrol edebilir.
Özellikle jackpot parametreleri gibi ekonomik sonucu etkileyen ayarlarda değişiklik talebi, uygulama ve doğrulama kayıtları birbirinden ayrılmalıdır.
Sistem rol matrisi
Yetki inceleme boyutları: Kullanıcı × Rol × İşlem × Limit × Tesis × Süre
Bu gösterim bir hesaplama formülü değil, erişimin hangi boyutlarda inceleneceğini anlatır. Erişim değerlendirmesi sadece rol adına bakmamalıdır. “Supervisor” rolünün hangi ekran ve işlemleri açtığı incelenmelidir.
İzlenecek başlıklar:
- Çakışan roller
- Ortak hesap kullanımı
- Geçici veya vekâleten verilen yetki
- Mesai dışı kullanım
- Kullanılmayan ayrıcalık
- Rol değişiminden kalan erişim
- Tesisler arası toplam yetki
Bir çalışanın başka bir tesise geçmesi veya geçici olarak bir yöneticinin yerine bakması, eski yetkilerinin süresiz devam etmesini gerektirmez. Kontrol, kullanıcı bazında bütün sistemleri kapsamalıdır.
Küçük operasyonda telafi edici kontrol
Tam ayrım mümkün değilse, uygulanabilir kuralların izin verdiği ölçüde şu kontroller kullanılabilir:
- İşleme katılmamış yönetici tarafından günlük bağımsız inceleme
- Kamera kaydıyla kritik işlemi doğrulama
- Daha düşük işlem limiti
- Sistem tabanlı çift onay
- İlgili personel politikaları çerçevesinde zorunlu izin ve görev rotasyonu
- Dönemsel habersiz sayım
- Merkezî istisna analitiği
- Dış veya bağımsız incelemeyle örnekleme
Telafi edici kontrol belgeli, düzenli ve test edilebilir olmalıdır. “Genel müdür zaten bakıyor” kontrol tanımı değildir.
Kim, hangi işlemleri, hangi kaynak belgelerle ve ne kadar sürede kontrol edecek? Bulunan farkı kim kapatacak? Bu soruların cevapları yazılı olmalıdır. Kamera kaydı bulunması, kaydın gerçekten incelendiği anlamına gelmez.
Birlikte hareket ederek suistimal riski: Collusion
Görevler ayrılığı iki kişinin anlaşmasını imkânsız kılmaz. Bu nedenle aşağıdaki uygulamalar ve göstergeler de değerlendirilmelidir:
- Rol rotasyonu
- İşlem ilişkilerinin analizi
- Davranışsal istisna raporları
- Bağımsız kamera ve finans kanıtı
- Personel politikasına uygun zorunlu izin
- Aynı hazırlayan-onaylayan ikilisinin tekrar oranı
Tekrarlayan aynı hazırlayan-onaylayan çifti risk yoğunlaşması yaratabilir. Ancak aynı vardiyada çalışan iki kişinin sık eşleşmesi tek başına suistimal kanıtı değildir. Tekrar oranı; vardiya düzeni, işlem hacmi, istisnalar ve mali sonuçlarla birlikte yorumlanmalıdır.
Erişim yaşam döngüsü
- İş rolü ve ihtiyaç belgelenir.
- Yönetici ve sistem sahibi onaylar.
- En düşük gerekli yetki verilir.
- Kritik erişim için gerektiğinde süre sınırı konur.
- Rol değişiminde erişim yeniden değerlendirilir; gereksiz eski yetkiler kaldırılır.
- İşten ayrılmanın yürürlüğe girdiği anda erişim kapatılır; aktif oturumlar ve uzaktan erişimler de sonlandırılır.
- Dönemsel gözden geçirme yapılır.
Erişim listesi yüzlerce satır olarak yöneticiye gönderilip toplu imza alınmamalıdır. Riskli değişiklikler ve kullanılan yetkiler öne çıkarılmalıdır.
Acil erişim
Normal erişim akışı kullanılamadığında devreye giren break-glass hesabı veya acil erişim yöntemi şu kontrollerle yönetilmelidir:
- Kimlik bilgilerinin kontrollü kasada veya korumalı parola yönetim sisteminde tutulması
- Yalnız tanımlanmış acil durumlarda kullanım
- Her kullanımda alarm ve kullanan kişinin kaydı
- Oturum ve işlem kaydı
- Süreli erişim; kullanım sonrasında parola veya anahtarın yenilenmesi
- Sonradan bağımsız inceleme
Acil erişim kalıcı bir alternatif kullanıcı hesabına dönüşmemelidir. İncelemeyi, acil yetkiyi kullanan kişinin kendisi yapmamalıdır.
Görevler ayrılığı göstergeleri
SoD (Segregation of Duties) kontrollerinin çalışıp çalışmadığını izlemek için şu göstergeler kullanılabilir:
- Çakışan rol sayısı
- Ortak hesap kullanımı
- Geriye dönük onay
- Kendi işlemine onay
- Süresi geçmiş geçici yetki
- Ayrılan çalışanda aktif erişim
- Aynı kullanıcıda manuel düzeltme ve kapanış yetkisi
- Telafi edici kontrolün gecikmesi
Bulunan çakışmalar yalnız sayılmamalıdır. Risk seviyesi, sorumlu kişi, giderilme tarihi ve varsa geçici kontrol de izlenmelidir. Küçük bir işlemdeki gecikme ile kritik yönetici erişiminin açık kalması aynı öncelikte ele alınmamalıdır.
Sonuç: Güvenin yanına bağımsız kontrol
Görevler ayrılığı işi yavaşlatmak için değil, tek kişinin görünmez hata yaratma gücünü azaltmak için kurulur.
Sağlam organizasyon iyi insanlara güvenir; ama kritik varlık, onay, kayıt ve doğrulamayı aynı elde bırakmayarak hem çalışanı hem işletmeyi doğrulanabilir kanıtla destekler.